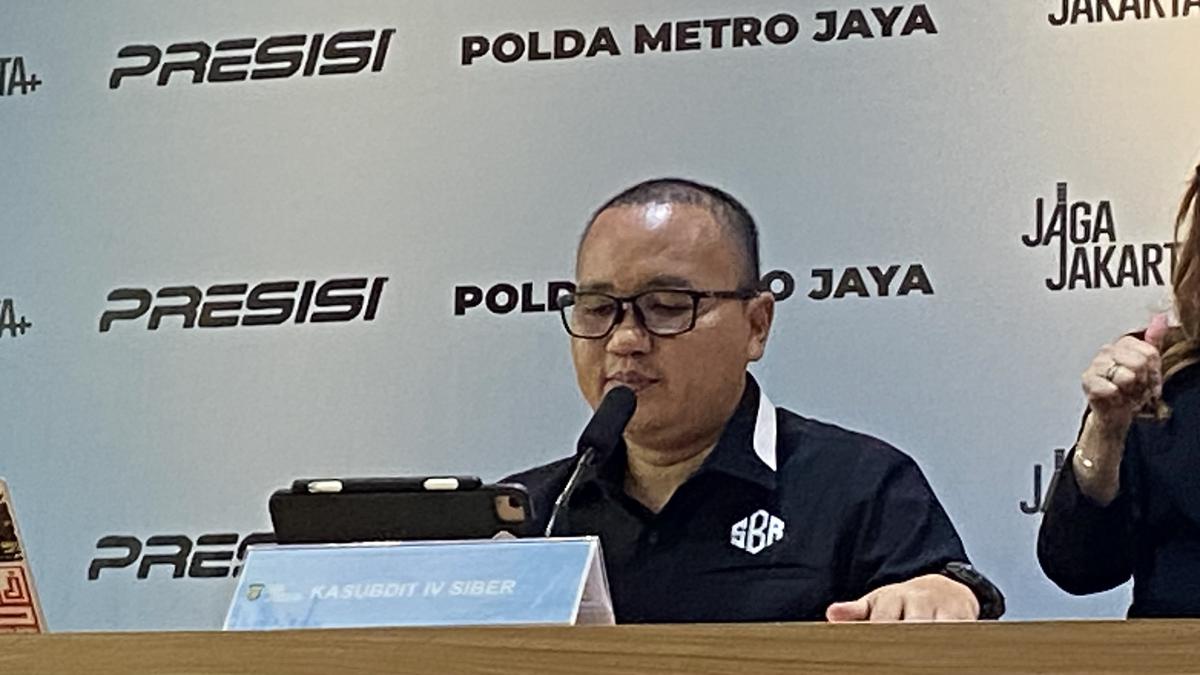

Liputan6.com, Jakarta – Kepala Subdirektorat IV Siber Polda Metro Jaya AKBP Grawas Sugiharto meminta warga agar kian waspada mengenai tindak kejahatan siber varian baru memakai instrumen pemancar frekuensi tiruan ataupun Fake BTS.
Metode ini memakai perlengkapan mutakhir yang dibawa berkeliling secara portabel guna mengirimkan pesan singkat (SMS) jebakan penipuan (phishing) seakan-akan berasal resmi dari instansi terpercaya, semisal perbankan terkemuka, lokapasar e-commerce, hingga pihak operator telekomunikasi seluler.

“Kami mengimbau para pengguna telepon seluler untuk selalu think before click. Ketika mendapat pesan bonus atau mendapat undian berita lain yang too good to be true,” kata Grawas dalam Konferensi Pers, Jumat (2/10/26).
Grawas menegaskan setiap warga wajib segera mengecek serta mengonfirmasi keaslian informasi di manapun posisi mereka berada.
“Kami ingatkan, jangan sampai nanti kita terbawa euforia untuk mendapatkan keuntungan dalam jumlah besar akhirnya kita terlena sehingga menjadi korban dari kejahatan siber,” tutur Grawas.
Grawas memaparkan komplotan ini umumnya mengincar titik keramaian publik di penjuru DKI Jakarta, semisal stasiun KRL commuterline, stasiun transportasi MRT, serta pusat perbelanjaan atau mal, terkhusus di masa jam sibuk berangkat maupun pulang kantor serta ketika jam istirahat makan siang.
“Mereka biasanya mengendarai mobil dengan kecepatan lambat (30–40 km/jam) sembari mengoperasikan perangkat Fake BTS yang ditenagai aki dan amplifier dengan radius jangkauan sinyal mencapai 1 hingga 1,5 kilometer,” ujar Grawas.
Cara Kerja Pelaku Kejahatan
Berlainan bila disandingkan dengan pesan spam penipuan biasa via deretan angka nomor asing, Grawas mengungkapkan bahwa teknologi mesin pemancar gadungan ini meniru pancaran gelombang BTS orisinal kepunyaan pihak operator resmi.
“Dalam sehari, pengoperasian target Fake BTS ini bisa mem-blast minimal 20.000 SMS berisi narasi penukaran poin promo atau penawaran voucher belanja yang akan segera hangus,” kata Grawas.
Skema pembajakan sinyal tersebut membikin mekanisme perangkat ponsel pengguna di area cakupan terkecoh, sehingga menampilkan identitas pengirim resmi serupa nama perbankan ternama.
“Tautan (link) di dalam SMS tersebut nantinya akan mengarahkan korban ke situs web phishing gratisan dengan domain khusus yang tampilan visualnya dibuat sangat mirip dengan situs perbankan asli,” ujar Grawas.
Pelaku Incar Data dan Limit Kartu Kredit
Mengacu pada temuan pemeriksaan forensik digital otoritas berwenang, target mendasar sindikat pembuat laman palsu ialah menghimpun identitas personal nasabah seperti nama komplit beserta nomor handphone aktif, serta perincian kartu kredit milik korban.
“Saat korban percaya dan memasukkan rincian kartu kredit lalu menekan tombol submit, transaksi tersebut secara otomatis memotong limit kartu kredit korban untuk pembelian barang di platform e-commerce, sekaligus mengincar akses OTP atau PIN transaksi,” tutur Grawas.
Simak deretan panduan pencegahan agar terhindar dari jeratan penipuan tersebut :
1. Selalu cermati setiap pesan yang masuk
2. Hindari menekan langsung link tautan manapun,
3. Lakukan check and recheck secara mandiri,
4. Hindari kunjungan alamat website gratisan atau berdomain syz,
5. Jangan bagikan CVV/CVC, PIN, atau kode OTP kepada pihak manapun
6. Lapor dan hubungi call center melalui aplikasi resmi polisi
7. Datangi Kantor Siber Polda Metro Jaya, jika mengalami hal serupa.
Baca berita terkini dan terpercaya di Berita Liputan6
Raja Kripto Kanada Segera Diadili atas Dugaan Penipuan US$ 30 Juta
Pakai AI untuk Jadi Dokter Gadungan, Wanita China Raup Untung Rp 453,8 Juta
Usai Sidang, Richard Lee Kaget Dengar Keterangan soal Produk Doktif
Kasus Dugaan Penipuan Ruben Onsu Resmi Dihentikan, Bebas dari Status Tersangka
Gara-Gara Konten Kripto, X Gugat 2 Warga Inggris Terkait Dugaan Manipulasi
Influencer Malaysia, Aisar Khaled Curhat Usai Dilaporkan atas Dugaan Penipuan
Modus Coba Motor, 2 Pria di Lampung Bawa Kabur Honda CRF
Investor Ritel Korea Selatan Rugi Rp 4,4 Triliun Imbas Penipuan
Mahasiswa Tipu Warga Lewat Investasi Bodong Tambak Ikan